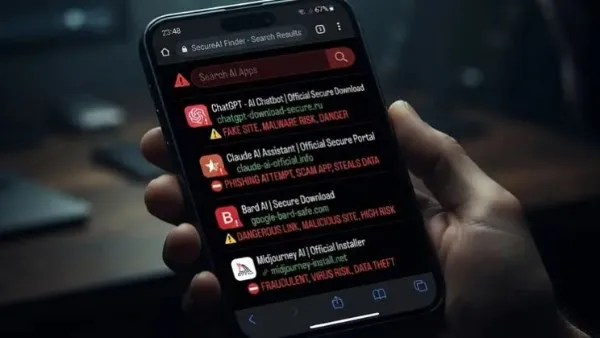
أصدر خبراء الأمن السيبراني تحذيراً عاجلاً بشأن حملة إلكترونية خبيثة تُعرف باسم "Yoba"، تستغل الشغف العالمي المتزايد بأدوات الذكاء الاصطناعي وذلك لنشر برمجيات ضارة متطورة عبر نسخ مزيفة ومقنعة من تطبيقي ChatGPT وClaude. وتستهدف هذه الحملة الممنهجة، التي كشفت تفاصيلها شركة Check Point Research، مستخدمي أنظمة تشغيل "ويندوز" من مطورين ومحترفين، عبر خداعهم بتحميل حزم برمجية تبدو رسمية بالكامل ولكنها تخفي داخلها أكواداً لتعدين العملات الرقمية وسرقة البيانات الحساسة.
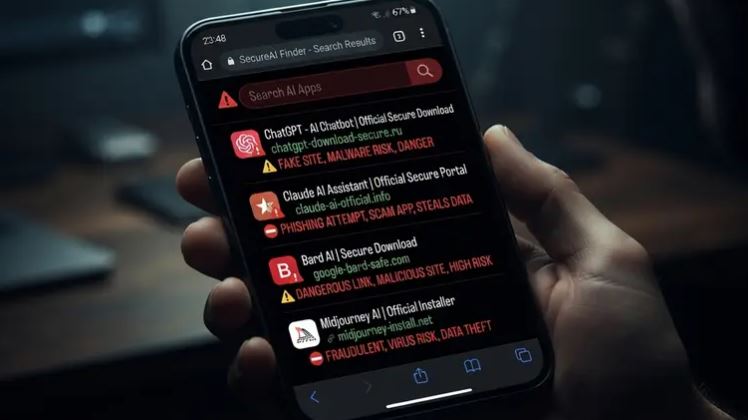
آلية الخداع
تعتمد الهجمات على تضليل الضحايا وتشمل:
• أسماء وهمية خادعة:
ترويج برامج تزعم أنها تحديثات ثورية لم تصدر بعد "مثل GPT-6 Astra" و"Claude Opus".
• التلاعب بخوارزميات البحث لرفع ترتيب المواقع الاحتيالية وظهورها في مقدمة نتائج بحث غوغل.
• الخداع الرقمي : دمج ملفات تشغيل أصلية وموقعة رقمياً من شركتي OpenAI وAnthropic بملفات "DLL" خبيثة، مما يسمح بتشغيل الكود الضار عبر برنامج شرعي لتجاوز أنظمة الدفاع.
اقرأ أيضًا: كيف تحول هاتفك إلى مساعد شخصي لرعاية وتدريب حيوانك الأليف؟
مخاطر التهديد على الأجهزة والشركات
تتجاوز خطورة هذه الحملة مجرد إبطاء الأجهزة، وتتضمن تهديدات أمنية واسعة النطاق:
• سرقة الهوية والبيانات: اقتناص كلمات المرور المخزنة، ومفاتيح API الخاصة بالمؤسسات، والرموز السرية لبيئات التطوير.
• اختراق الشبكات: فتح ثغرات خلفية تتيح للمهاجمين تحميل برمجيات فدية أو فيروسات "حصان طروادة" للتحكم بالكامل في شبكة الشركة.
إرشادات الأمن والوقاية الرقمية
لحماية الأنظمة الفردية والمؤسسية من هذه التهديدات المتخفية، ينصح الخبراء بـ:
• الالتزام بالمصادر الرسمية: تنزيل البرامج حصرياً من النطاقات الموثقة لشركتي OpenAI وAnthropic.
• حظر التثبيت العشوائي: تجنب تحميل أي ملفات من روابط إعلانية مجهولة.
• تفعيل أنظمة المراقبة: فحص سلوك التطبيقات بعد التثبيت للتأكد من عدم إنشائها لمهام مجدولة غير مصرح بها.